

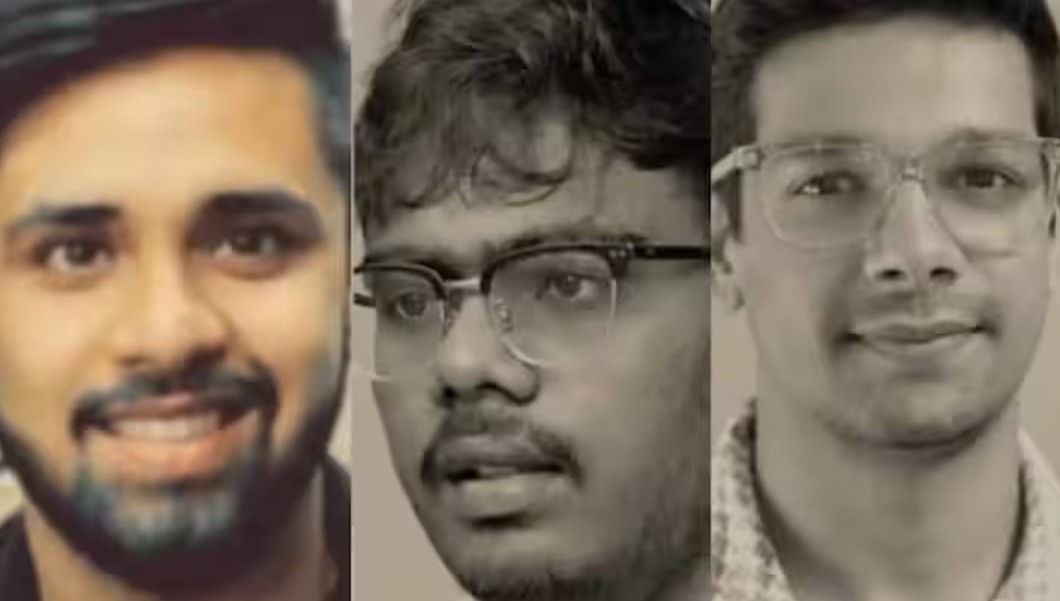
కృత్రిమ మేధస్సు (AI) రంగంలో ప్రపంచ దిగ్గజమైన OpenAI భద్రతా వ్యవస్థలో లోపాలను గుర్తించి, కేవలం 72 గంటల్లో దాని అంతర్గత సిస్టమ్ వరకు చేరిన ముగ్గురు భారతీయ సైబర్ సెక్యూరిటీ పరిశోధకులు ప్రపంచవ్యాప్తంగా చర్చనీయాంశమయ్యారు. ఈ ఘనత సాధించిన వారు హర్ష్ జైస్వాల్, మోహన్ పెదపాటి, రాహుల్ మైనీ. వీరు అమెరికాకు చెందిన AI సెక్యూరిటీ స్టార్టప్ Hacktron AIలో పనిచేస్తున్నారు.
Claude సహాయంతో ఎలా సాధ్యమైంది?
పరిశోధకులు Anthropic రూపొందించిన Claude AI మోడల్ను ఉపయోగించి కోడ్ రాయడం, బగ్లను గుర్తించడం, ఎక్స్ప్లాయిట్ను వేగంగా అభివృద్ధి చేయడం వంటి పనులు చేశారు. మొత్తం ప్రక్రియలో AI టోకెన్ల కోసం $3,000 కంటే తక్కువ ఖర్చు చేసినట్లు వారు తెలిపారు.
OpenAIలోకి ఎలా ప్రవేశించారు?
OpenAI కమ్యూనిటీ ఫోరం నడిచే Discourse ప్లాట్ఫామ్లో ఉన్న ఒక ఇమేజ్ ప్రాసెసింగ్ లోపాన్ని వారు గుర్తించారు. ప్రత్యేకంగా రూపొందించిన HEIF/HEIC ఫైల్ ద్వారా ఆ లోపాన్ని ఉపయోగించి సర్వర్పై కమాండ్లు అమలు చేయగలిగారు. ఆ తర్వాత మరో భద్రతా లోపాన్ని కలిపి OpenAI ఉద్యోగుల ChatGPT, Codex అకౌంట్ల వరకు చేరి, అక్కడి నుంచి సంస్థ ప్రైవేట్ GitHub రిపోజిటరీకి యాక్సెస్ను నిరూపించారు.
సెన్సిటివ్ కోడ్ చూడలేదు
ముఖ్యమైన విషయం ఏమిటంటే, ఈ ముగ్గురు పరిశోధకులు OpenAI యొక్క గోప్యమైన సోర్స్ కోడ్ను చదవలేదు లేదా డౌన్లోడ్ చేయలేదు. తమకు యాక్సెస్ లభించిందని నిరూపించేందుకు మాత్రమే ఒక హానిరహిత Pull Request సమర్పించి, వెంటనే OpenAIకి పూర్తి వివరాలు వెల్లడించారు.
OpenAI స్పందన
పరిశోధకుల సమాచారం అందుకున్న వెంటనే OpenAI భద్రతా లోపాలను సరిచేసి, వారికి $6,500 (సుమారు ₹5.5 లక్షలు) బగ్ బౌంటీ బహుమతిగా ప్రకటించింది. సంస్థ అధికార ప్రతినిధి కూడా పరిశోధకులకు కృతజ్ఞతలు తెలిపినట్లు అంతర్జాతీయ మీడియా వెల్లడించింది